用友BIP采购云如何将采购监管制度转化为数字化风控模型?
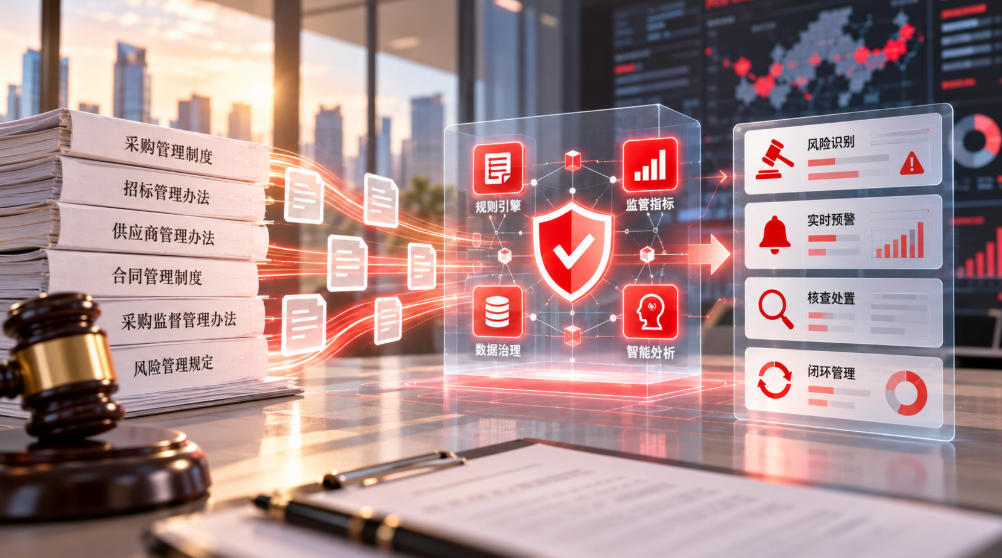
对于央国企而言,采购管理制度并不缺乏。从采购方式选择、招标程序、供应商管理,到合同签订、履约验收和资金支付,各类制度规范已经覆盖采购业务的多个环节。但在实际执行中,制度要求与业务操作之间仍然存在一定差距:部分风险依赖人工判断,监管标准难以统一,违规问题往往需要事后审计才能发现。
随着采购穿透式监管要求不断深化,如何让制度真正融入采购业务过程,实现风险自动识别、动态预警和闭环处置,成为央国企采购监管数字化建设的关键。
用友BIP采购云通过业务对象模型、监管指标模型和监管应用模型,将采购制度转化为可执行、可监测、可追溯的数字化风控规则,推动采购监管从人工检查、事后纠偏向全过程智能风控升级。
一、采购监管的难点,不是缺少制度,而是制度难以有效执行
大型央国企通常具有多级组织、多种业务模式和多套采购系统。集团总部制定统一采购制度,各级子企业根据业务特点执行,但由于业务场景、管理权限和数据标准不同,容易出现制度执行口径不一致、监管要求落实不到位等问题。
例如,对于依法必须招标的采购项目,制度已经明确采购方式和审批要求,但系统如果缺少自动校验机制,采购人员仍可能采用不符合规定的采购方式。对于化整为零规避招标的问题,单个采购项目可能符合审批要求,但多个相似项目之间存在关联,仅凭单笔业务检查难以及时发现。
传统监管主要通过制度宣贯、人工审批、定期检查等方式落实要求,覆盖范围和响应效率受到限制。尤其是围标串标、异常高价、关联交易等隐蔽风险,需要结合多个业务环节和不同主体的数据开展综合分析。
因此,采购穿透式监管不仅需要把制度搬到线上,更重要的是将制度要求转化为系统能够自动执行的规则,让监管贯穿采购业务全过程。
二、三大监管模型,让采购制度成为可执行的数字化规则
采购制度数字化并不是简单配置审批流程,而是需要建立完整的监管模型体系,将监管对象、指标口径和风险识别规则关联起来。
用友BIP采购云围绕央国企采购监管需求,构建业务对象模型、监管指标模型和监管应用模型三大能力,实现从制度要求到具体业务监管的转化。
1. 业务对象模型:统一监管对象,解决数据关联问题
采购监管首先需要明确“监管谁、监管什么”。
用友BIP采购云围绕项目、供应商、评审专家、采购人等核心对象建立标准化业务模型,将采购项目、采购方式、供应商信息、招标记录、合同履约及资金支付等数据关联起来,形成统一的监管对象体系。
例如,对采购项目开展监管时,不仅需要获取立项金额和采购方式,还需要关联预算、招标、中标、合同及付款等信息;对供应商开展监管时,则需要整合资质、股权关系、历史投标、交易记录和履约情况。
通过统一业务对象及其关联关系,解决集团多系统数据分散、业务口径不一致等问题,为后续风险识别提供完整的数据基础。
2. 监管指标模型:统一监管标准,实现指标自动计算
制度要求要转化为可量化的监管指标,才能持续监测和评价。
用友BIP采购云通过监管指标模型,将采购制度中的管理要求转化为相应指标及计算规则,覆盖招标合规、供应商管理、采购价格、合同履约、资金支付等重点领域。
例如,通过公开招标项目占比、供应商中标集中度、采购价格偏离度、合同履约率等指标,持续分析采购合规和业务运行情况。系统根据统一的数据来源与计算口径自动生成指标结果,减少不同单位之间统计标准不一致的问题。
对于大型集团而言,统一监管指标不仅提高了数据统计效率,还能够支持集团总部对不同子企业、业务板块和采购品类开展横向对比,及时发现异常变化。
3. 监管应用模型:将风险规则嵌入业务,实现自动预警
如果说业务对象模型解决数据基础问题,监管指标模型解决衡量标准问题,那么监管应用模型则进一步解决“如何识别风险、如何推动处置”的问题。
用友BIP采购云围绕高频采购风险,建立相应的监管应用规则,对应招未招、化整为零、围标串标、价格异常、供应商违规及履约异常等情况进行识别。
例如,对于采购价格异常,可以结合历史成交价格及市场参考价格设置风险判断规则;对于供应商管理,可以依据资质状态、黑名单信息及关联关系开展风险校验;对于招标采购,可以通过采购方式、采购金额和项目关联数据识别潜在违规线索。
当业务数据满足相应的风险条件时,系统可以触发预警,并关联具体项目及业务记录,辅助监管人员开展核查和处置。
通过三大模型协同,采购监管从单纯的制度约束转变为基于真实业务数据的动态风险防控。
三、从典型采购场景入手,让监管规则真正发挥作用
数字化风控模型的价值,最终要体现在具体采购业务中。对于央国企而言,以下几类高频场景尤其具有代表性。
应招未招监管:从人工判断到规则自动校验。 系统结合采购项目类型、金额、采购方式及适用规则,对应采用招标方式的项目开展合规检查。当采购方式与相关要求不一致时,触发异常提示,辅助采购人员及时核查,降低采购方式选择不合规的风险。
化整为零监管:从单笔检查到跨项目关联识别。 对同一采购单位、相近时间段内的同类采购项目进行关联分析,结合项目金额、采购内容和立项时间等信息,识别疑似拆分采购行为。监管人员可进一步追溯相关项目及审批记录,核查是否存在规避招标的情况。
供应商关联风险监管:从资质审查到主体关系穿透。 结合供应商股权关系、实际控制人、投标记录及历史合作数据,发现不同供应商之间的潜在关联,并结合投标文件相似性、报价规律等异常特征,为围标串标风险核查提供线索。
价格与履约风险监管:从流程合规到交易实质核查。 通过历史价格对比、跨组织采购价差分析及合同、订单、验收、付款数据关联,识别异常高价采购、合同履约异常和业务数据不一致等问题,将监管延伸至采购交易全过程。
这些场景的共同特点,是将制度规定转化为明确的数据条件、业务规则与风险判断机制,实现监管要求在实际采购过程中的持续执行。
四、AI与规则引擎协同,提升复杂采购风险识别能力
采购监管制度中,一部分要求具有明确的判断标准,例如采购金额是否超过审批权限、供应商资质是否有效、合同签订是否符合时限。这类风险适合通过规则引擎开展自动校验。
但对于关联投标、围标串标、异常报价等复杂风险,仅依靠固定规则往往难以识别,需要进一步引入AI、知识图谱和异常检测等技术。
用友BIP采购云将规则模型与智能分析能力相结合,既能够对明确的制度要求进行自动校验,也能够通过跨业务数据关联与智能算法,发现传统规则难以覆盖的潜在风险。
例如,利用知识图谱识别供应商之间的股权及控制关系,通过投标文件分析发现异常相似内容,结合历史交易数据分析采购报价偏离和供应商中标异常等情况。
需要注意的是,AI识别的异常属于风险线索,并不直接构成违规认定。对于复杂风险,仍需要结合相关证据、业务背景和制度要求开展人工核查,确保监管结果准确、可解释、可追溯。
五、从模型建设到持续运营,形成采购监管闭环
采购制度和业务环境会持续变化,数字化风控模型也需要不断更新。企业新增业务类型、调整采购管理权限或修订内部制度后,相应的监管规则、指标口径和风险阈值也需要同步调整。
用友BIP采购云通过监管模型、风险预警和业务处置机制的协同,支持对异常事项开展核查、整改和复核,并将处置结果用于监管规则的持续优化。
在实际运营中,企业可以结合风险预警的准确性、问题整改完成情况和业务运行效率,持续调整模型规则。例如,对于误报较多的风险场景,可以优化判断条件和预警阈值;对于新出现的违规方式,可以补充相应的识别模型。
同时,通过统一的数据和指标体系,支持集团总部对各级子企业的采购合规情况进行持续监测,推动监管制度在不同组织层级落实。
由此形成从制度规则配置、业务风险识别到预警处置、整改反馈和模型优化的完整闭环,使数字化风控体系能够随着采购业务和监管要求持续演进。
结语
采购穿透式监管的核心,不只是让业务数据能够被查看,更重要的是让采购制度能够真正进入业务执行过程,实现风险自动识别、动态预警和有效处置。
用友BIP采购云通过业务对象模型、监管指标模型和监管应用模型,将采购制度、业务数据与智能风控能力有机结合,构建覆盖采购全级次、全流程、全要素的数字化监管体系。
通过从制度约束到规则执行、从人工检查到智能识别、从事后整改到全过程风控的持续升级,帮助央国企提升采购合规管理水平与集团监管效能,为采购透明化、规范化和智能化管理提供支撑。